
CVE-2019-14287 sudo Vulnerability - Aqua Security
The sudo vulnerability is a security policy bypass issue enabling to execute commands as root when the sudoers configuration explicitly disallows it.
 Cloud Workload Security: Aqua Shines in GigaOm's Radar ReportAquasec
 Aqua and HashiCorp Enable Cloud Native Security, Zero-Trust ApproachesAquasec
 Cloud VM Security with Aqua CSPAquasec
 Cloud Native Security Best Practices: Vulnerability ManagementAquasec
 Sink or Swim: Tackling 2024's Record-Breaking Vulnerability WaveAquasec
 Looney Tunables Vulnerability Exploited by KinsingAquasec
 Cloud Security Trends & Challenges: Complete GuideCybersecurity Exchange
 Security Implementation for Responsible AI: A Practical FrameworkCybersecurity Exchange
 How to Conduct an AI Agent Security Audit [+ Checklist]Zapier
 DevSecOps: Why Security Shouldn’t be Sacrificed for SpeedThenewstack
 Security Considerations for API-Driven Apps Deployed to CloudThenewstack
 Oso Unbundles Security AuthorizationThenewstack
 Pulumi ESC and External Secrets Operator: The Perfect Solution for TodayPulumi
 IaC Best Practices: Implementing RBAC and SecurityPulumi
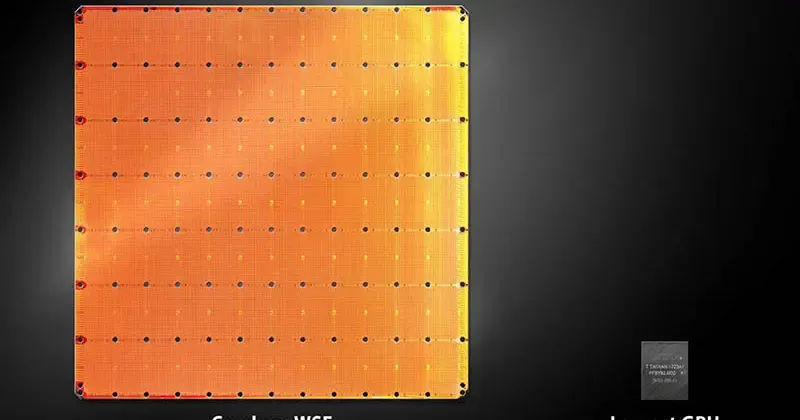 Cerebras Systems Unveils the Industry’s First Trillion Transistor Chip - CerebrasCerebras
 Docker at Cloud Expo Asia: GenAI, Security, and New InnovationsDocker
 Docker Networking Drivers - Details and Use CasesDocker
 Two-factor AuthenticationVercel
 Anthropic Identifies Biased Reasoning and Recklessness as Drivers of Claude’s PyPI AttackSocket
 upm Launches as a Fast, Tiny Package Manager Written in TypeScriptSocket
