
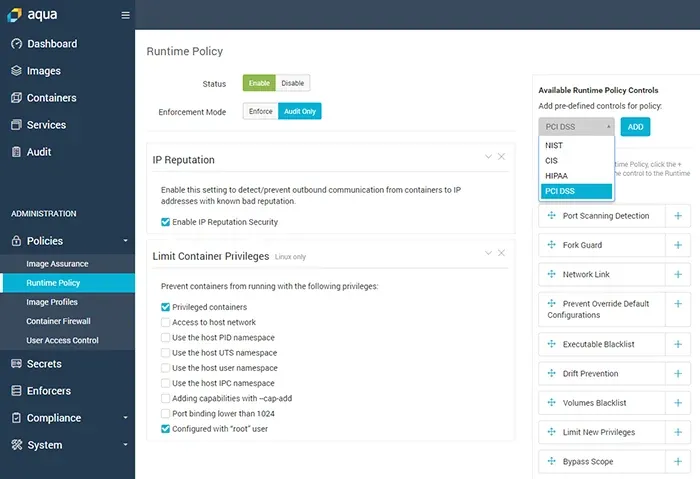
Out-of the-Box Policies Simplify Container Compliance
One of the challenges organizations have in using cloud native technologies is in figuring out how compliance requirements translate into actionable control points.
 Tracee Release: Rules Detect Attackers Out-of-the-BoxAquasec
 Vulnerability Management in Container ImagesAquasec
Threat Alert: TeamTNT Pwn Campaign Against Docker and K8s EnvironmentsAquasec
Malware Forensic Analysis: Capturing What Attackers Leave BehindAquasec
 Cloud Workload Security: Aqua Shines in GigaOm's Radar ReportAquasec
 Deceptive Deprecation: The Truth About npm Deprecated PackagesAquasec
 Security Implementation for Responsible AI: A Practical FrameworkCybersecurity Exchange
 How we grew Mintlify by doing things that don't scaleMintlify
 AI frameworks: Definition, types, and how to chooseZapier
 The Best Video Editing Software in 2026 (Including Free Options)Zapier
 Integrate Jupyter Notebooks with GitHubThenewstack
 Cloud Systems: Deploying to Amazon ECSPulumi
 AWS Enterprise Container Management with PulumiPulumi
 Unpacking sandbox startup latency: why started ≠ readyModal
 How Ramp automated receipt processing with fine-tuned LLMsModal
 modal containerModal
 container_processModal
 What is a Streaming Multiprocessor?Modal
 Docker Captain Take 5Docker
 Docker Community All Hands RecapDocker
